Domain geschichtsaufarbeitung.de kaufen?
Wir ziehen mit dem Projekt
geschichtsaufarbeitung.de um.
Sind Sie am Kauf der Domain
geschichtsaufarbeitung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain geschichtsaufarbeitung.de kaufen?
Was sind Flood-Angriffe mit C?
Flood-Angriffe mit C sind eine Art von Distributed-Denial-of-Service (DDoS)-Angriffen, bei denen der Angreifer eine große Anzahl von Anfragen an ein Ziel sendet, um dessen Ressourcen zu überlasten und es für legitime Benutzer unzugänglich zu machen. Der Buchstabe "C" bezieht sich auf die Programmiersprache C, die häufig verwendet wird, um solche Angriffe zu implementieren. C-Flood-Angriffe können durch die Verwendung von speziell entwickelten Programmen oder Skripten durchgeführt werden, die eine hohe Anzahl von Anfragen generieren und das Ziel überwältigen. **
Was ist eine All Risk Versicherung?
Was ist eine All Risk Versicherung? **
Ähnliche Suchbegriffe für Revised-flood-risk-assessment
Top-Angebote
Produkte zum Begriff Revised-flood-risk-assessment:
-
Düstere Aufklärung, FachbücherDüstere Aufklärung beleuchtet die Detektivliteratur von ihren Anfängen im 19. Jahrhundert bis in die jüngste Gegenwart. Entlang von Berühmtheiten wie Sherlock Holmes, Philip Marlowe und Kay Scarpetta werden die unterschiedlichen Ausformungen der Detektivfigur und der detektivischen Methoden in Augenschein genommen und die grossen Umwälzungen innerhalb der Gattungsgeschichte thematisiert: der Wechsel von der Story zum Roman, der Einfluss der Psychoanalyse auf das Genre, die Ablösung des Privatdetektivs durch den Kommissar sowie der unaufhaltsame Aufstieg der weiblichen Ermittler und der forensischen Wissenschaften.43,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Gamified Assessment ToolKaspersky Gamified Assessment Tool – Interaktives Cybersicherheitstraining In der heutigen digitalen Welt sind Unternehmen zunehmend auf effektive Cybersicherheitsstrategien angewiesen, um sich gegen vielfältige Bedrohungen zu schützen. Das Kaspersky Gamified Assessment Tool bietet eine innovative Lösung, um das Bewusstsein für Cybersicherheit zu schärfen und die Entscheidungsfindung in Krisensituationen zu verbessern. Was ist das Kaspersky Gamified Assessment Tool? Das Kaspersky Gamified Assessment Tool ist ein interaktives Schulungsprogramm, das Teilnehmer in eine simulierte Geschäftsumgebung versetzt. Hier müssen sie auf unerwartete Cyberbedrohungen reagieren, während sie gleichzeitig versuchen, den Geschäftsbetrieb aufrechtzuerhalten und Gewinne zu maximieren. Durch diese realitätsnahe Simulation lernen die Teilnehmer, wie sich ihre Entscheidungen auf die Cybersicherheit und den Unternehmenserfolg auswirken. Hauptmerkmale des Kaspersky Gamified Assessment Tools Realistische Szenarien: Die Software basiert auf realen Cybervorfällen und bietet praxisnahe Trainingsumgebungen. Teamorientiertes Lernen: Fördert die Zusammenarbeit zwischen verschiedenen Abteilungen und stärkt das gemeinsame Verständnis für Cybersicherheitsmaßnahmen. Flexibilität: Anpassbare Szenarien ermöglichen es, spezifische Branchenanforderungen und Bedrohungslandschaften abzubilden. Feedback und Analyse: Nach jeder Simulation erhalten die Teilnehmer detailliertes Feedback zu ihren Entscheidungen und deren Auswirkungen. Vorteile der Implementierung des Kaspersky Gamified Assessment Tools in Ihrem Unternehmen Erhöhtes Bewusstsein: Mitarbeiter entwickeln ein tieferes Verständnis für Cyberbedrohungen und deren potenzielle Auswirkungen. Verbesserte Entscheidungsfindung: Durch das Training lernen Führungskräfte, in Krisensituationen fundierte Entscheidungen zu treffen. Stärkung der Sicherheitskultur: Fördert eine unternehmensweite Kultur der Wachsamkeit und proaktiven Sicherheitsmaßnahmen. Reduzierung von Risiken: Durch besser geschulte Mitarbeiter können potenzielle Sicherheitsvorfälle frühzeitig erkannt und verhindert werden. Wie funktioniert das Kaspersky Gamified Assessment Tool? Die Software bietet eine Reihe von Szenarien, in denen Teams auf verschiedene Cyberbedrohungen reagieren müssen. Jede Entscheidung beeinflusst den Verlauf des Szenarios und zeigt die Konsequenzen auf. Nach Abschluss der Simulation erhalten die Teilnehmer eine detaillierte Analyse ihrer Entscheidungen, was zu einem tieferen Verständnis und verbesserten Fähigkeiten führt.8,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aufklärung im Baltikum, FachbücherAugust Wilhelm Hupel, Pastor in Nord-Livland und vielseitiger Schriftsteller, gilt als typischer Repräsentant der baltischen Aufklärung und zugleich als deren zentrale Persönlichkeit. Auf der Basis bislang ungenügend erforschter Archivbestände und schwer zugänglicher Publikationen wird in dieser Studie Leben und Werk Hupels umfassend gewürdigt und gleichzeitig das Ziel verfolgt, das Bild von der Aufklärung in den baltischen Provinzen zu vertiefen und in den grösseren Rahmen der europäischen Aufklärungsbewegung einzuordnen. Dargestellt werden Hupels vielseitige Tätigkeitsfelder als Topograph Livlands und Estlands, als Herausgeber einer wissenschaftlichen und publizistischen Zeitschrift, als Gründer einer der ältesten Lesegesellschaften des Baltikums, als Volksaufklärer und Pfleger der estnischen Sprache, als freisinniger Populärphilosoph, toleranter Geistlicher und zugleich konservativer Kritiker der Französischen Revolution.75,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aufklärung und Anti-Aufklärung im China der Gegenwart, Sachbücher von Xu JilinDas Buch "Aufklärung und Anti-Aufklärung im China der Gegenwart" von Xu Jilin bietet eine tiefgehende Analyse der chinesischen Perspektiven auf die Moderne und die damit verbundenen Herausforderungen. In den letzten fünf Jahrzehnten hat sich China zu einer globalen Macht entwickelt, ohne den Weg zu einer liberalen Demokratie einzuschlagen. Jilin untersucht, wie China mit zentralen Themen wie Freiheit, nationaler Identität, Gerechtigkeit, Vielfalt, Demokratie, Menschenrechten und Umweltschutz umgeht. Er beleuchtet die seit den 1980er Jahren geführten Debatten und zeigt auf, dass China sich in einem tiefgreifenden zivilisatorischen Transformationsprozess befindet, der sowohl eigene als auch fremde Werte integriert. Dieses Werk ist unverzichtbar für alle, die ein Verständnis für die gegenwärtige und zukünftige Entwicklung Chinas erlangen möchten.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man SYN-Flood-Angriffe abwehren?
Um SYN-Flood-Angriffe abzuwehren, können verschiedene Maßnahmen ergriffen werden. Eine Möglichkeit besteht darin, die Netzwerkinfrastruktur zu stärken, indem beispielsweise Firewalls und Intrusion Detection Systeme eingesetzt werden. Zudem können spezielle SYN-Cookies verwendet werden, um den Ressourcenverbrauch durch SYN-Anfragen zu reduzieren. Eine weitere Möglichkeit besteht darin, den Netzwerkverkehr zu überwachen und verdächtige Aktivitäten frühzeitig zu erkennen und zu blockieren. **
-
Wie können wir sicherstellen, dass die Aufarbeitung historischer Ereignisse zur Wahrheitsfindung und Versöhnung beiträgt?
Durch unabhhängige Forschung und Aufklärung der Fakten, Einbindung aller betroffenen Gruppen und Opfer sowie Schaffung von offenen Dialog- und Erinnerungsräumen für alle Beteiligten. Wichtig ist auch die Anerkennung von Verantwortung und Schuld sowie die Förderung von Empathie und Verständnis für die Perspektiven anderer. Letztendlich ist eine ehrliche und transparente Auseinandersetzung mit der Vergangenheit entscheidend für eine nachhaltige Versöhnung und ein friedliches Miteinander in der Zukunft. **
-
Hat der Anführer der Flood in Halo 3 mich verraten?
Nein, der Anführer der Flood in Halo 3, der Gravemind, hat dich nicht verraten. Die Flood ist eine parasitäre Spezies, die darauf abzielt, andere Lebensformen zu infizieren und zu kontrollieren. Der Gravemind hat keine persönlichen Motive oder Absichten, sondern handelt im Interesse der Flood, um ihre Ausbreitung und Macht zu fördern. **
-
Wie kann man sich mehr "No risk, no fun" aneignen?
Um sich mehr "No risk, no fun" anzueignen, ist es wichtig, aus der Komfortzone herauszutreten und neue Erfahrungen zu machen. Man sollte bereit sein, Risiken einzugehen und sich von Ängsten und Bedenken nicht einschränken zu lassen. Es kann hilfreich sein, kleine Schritte zu machen und sich langsam an größere Risiken heranzutasten, um das Selbstvertrauen zu stärken. **

Wie lautet das Thema der Erörterung "No risk, no fun"?
Das Thema der Erörterung "No risk, no fun" ist die Frage, ob man nur dann Spaß haben kann, wenn man Risiken eingeht. Es wird diskutiert, ob Risikobereitschaft notwendig ist, um neue Erfahrungen zu machen und das Leben zu genießen, oder ob Vorsicht und Sicherheit wichtiger sind, um negative Konsequenzen zu vermeiden. Es werden verschiedene Argumente für beide Seiten präsentiert und abgewogen. **
Sind ICMP-Flood-Angriffe und Smurf-Attacken der gleiche DDoS-Angriff?
Nein, ICMP-Flood-Angriffe und Smurf-Attacken sind nicht dasselbe, obwohl beide Arten von DDoS-Angriffen sind. Bei einem ICMP-Flood-Angriff wird das Internet Control Message Protocol (ICMP) verwendet, um eine große Anzahl von ICMP-Paketen an das Opfer zu senden und seine Ressourcen zu überlasten. Bei einer Smurf-Attacke wird hingegen das ICMP-Echo-Request-Paket an eine Broadcast-Adresse gesendet, wodurch eine große Anzahl von ICMP-Echo-Reply-Paketen an das Opfer zurückgesendet wird, was zu einer Überlastung der Ressourcen führt. **
Top-Angebote
Produkte zum Begriff Revised-flood-risk-assessment:
-
Risk Assessment and Risk-Driven Quality Assurance, Fachbücher von Fredrik Seehusen, Jürgen Grossmann, Michael FeldererDas Buch "Risk Assessment and Risk-Driven Quality Assurance" präsentiert die überarbeiteten Konferenzbeiträge des vierten Internationalen Workshops zu Risikobewertung und risikobasierter Qualitätssicherung, der im Oktober 2016 in Graz, Österreich, stattfand. Die Sammlung umfasst neun sorgfältig ausgewählte und begutachtete Beiträge, die aus insgesamt elf eingereichten Arbeiten hervorgegangen sind. Die Autoren widmen sich der Erforschung, Entwicklung und Evaluierung innovativer Techniken, Werkzeuge, Sprachen und Methoden im Bereich der Risikobewertung und der risikobasierten Qualitätstechnik. Die Beiträge sind in thematische Abschnitte gegliedert, die sich mit sicherheitsrelevanten Aspekten des Risikomanagements, der Sicherheitsrisikoanalyse und dem risikobasierten Testen befassen. Dieses Fachbuch richtet sich an Fachleute und Forscher, die sich mit den Herausforderungen und Lösungen im Bereich der Qualitätssicherung und des Risikomanagements auseinandersetzen.49,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Aufklärung der Aufklärung, Fachbücher von Hannes KerberGotthold Ephraim Lessings doppelte Provokation als schärfster Kritiker des Christentums und zugleich Widersacher dieser Kritik. Hannes Kerbers Studie erneuert den epochalen Streit zwischen Aufklärung und Christentum. Im Zentrum steht dabei die Doppelrolle Gotthold Ephraim Lessings. Denn der Dichter und Philosoph veröffentlichte mit den Fragmenten eines Ungenannten nicht nur die schärfste jemals in deutscher Sprache vorgebrachte Kritik an der Bibel und der biblischen Religion, sondern er widersprach dieser Kritik zugleich im Namen einer rücksichtslosen Orthodoxie. Lessings doppelte Provokation findet ihren publizistischen Niederschlag im Fragmentenstreit, der philosophisch vielleicht anspruchsvollsten, theologisch jedenfalls folgenschwersten Kontroverse im Deutschland des 18. Jahrhunderts. In Kerbers sorgfältigen Interpretationen von Lessings Schriften und der Schriften seiner Gegner zeigt sich der Fragmentenstreit als eine Aufklärung der Aufklärung, die die Herausforderung des Christentums in ihrer ganzen Radikalität sichtbar macht.38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Düstere Aufklärung, FachbücherDüstere Aufklärung beleuchtet die Detektivliteratur von ihren Anfängen im 19. Jahrhundert bis in die jüngste Gegenwart. Entlang von Berühmtheiten wie Sherlock Holmes, Philip Marlowe und Kay Scarpetta werden die unterschiedlichen Ausformungen der Detektivfigur und der detektivischen Methoden in Augenschein genommen und die grossen Umwälzungen innerhalb der Gattungsgeschichte thematisiert: der Wechsel von der Story zum Roman, der Einfluss der Psychoanalyse auf das Genre, die Ablösung des Privatdetektivs durch den Kommissar sowie der unaufhaltsame Aufstieg der weiblichen Ermittler und der forensischen Wissenschaften.43,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Gamified Assessment ToolKaspersky Gamified Assessment Tool – Interaktives Cybersicherheitstraining In der heutigen digitalen Welt sind Unternehmen zunehmend auf effektive Cybersicherheitsstrategien angewiesen, um sich gegen vielfältige Bedrohungen zu schützen. Das Kaspersky Gamified Assessment Tool bietet eine innovative Lösung, um das Bewusstsein für Cybersicherheit zu schärfen und die Entscheidungsfindung in Krisensituationen zu verbessern. Was ist das Kaspersky Gamified Assessment Tool? Das Kaspersky Gamified Assessment Tool ist ein interaktives Schulungsprogramm, das Teilnehmer in eine simulierte Geschäftsumgebung versetzt. Hier müssen sie auf unerwartete Cyberbedrohungen reagieren, während sie gleichzeitig versuchen, den Geschäftsbetrieb aufrechtzuerhalten und Gewinne zu maximieren. Durch diese realitätsnahe Simulation lernen die Teilnehmer, wie sich ihre Entscheidungen auf die Cybersicherheit und den Unternehmenserfolg auswirken. Hauptmerkmale des Kaspersky Gamified Assessment Tools Realistische Szenarien: Die Software basiert auf realen Cybervorfällen und bietet praxisnahe Trainingsumgebungen. Teamorientiertes Lernen: Fördert die Zusammenarbeit zwischen verschiedenen Abteilungen und stärkt das gemeinsame Verständnis für Cybersicherheitsmaßnahmen. Flexibilität: Anpassbare Szenarien ermöglichen es, spezifische Branchenanforderungen und Bedrohungslandschaften abzubilden. Feedback und Analyse: Nach jeder Simulation erhalten die Teilnehmer detailliertes Feedback zu ihren Entscheidungen und deren Auswirkungen. Vorteile der Implementierung des Kaspersky Gamified Assessment Tools in Ihrem Unternehmen Erhöhtes Bewusstsein: Mitarbeiter entwickeln ein tieferes Verständnis für Cyberbedrohungen und deren potenzielle Auswirkungen. Verbesserte Entscheidungsfindung: Durch das Training lernen Führungskräfte, in Krisensituationen fundierte Entscheidungen zu treffen. Stärkung der Sicherheitskultur: Fördert eine unternehmensweite Kultur der Wachsamkeit und proaktiven Sicherheitsmaßnahmen. Reduzierung von Risiken: Durch besser geschulte Mitarbeiter können potenzielle Sicherheitsvorfälle frühzeitig erkannt und verhindert werden. Wie funktioniert das Kaspersky Gamified Assessment Tool? Die Software bietet eine Reihe von Szenarien, in denen Teams auf verschiedene Cyberbedrohungen reagieren müssen. Jede Entscheidung beeinflusst den Verlauf des Szenarios und zeigt die Konsequenzen auf. Nach Abschluss der Simulation erhalten die Teilnehmer eine detaillierte Analyse ihrer Entscheidungen, was zu einem tieferen Verständnis und verbesserten Fähigkeiten führt.8,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind Flood-Angriffe mit C?
Flood-Angriffe mit C sind eine Art von Distributed-Denial-of-Service (DDoS)-Angriffen, bei denen der Angreifer eine große Anzahl von Anfragen an ein Ziel sendet, um dessen Ressourcen zu überlasten und es für legitime Benutzer unzugänglich zu machen. Der Buchstabe "C" bezieht sich auf die Programmiersprache C, die häufig verwendet wird, um solche Angriffe zu implementieren. C-Flood-Angriffe können durch die Verwendung von speziell entwickelten Programmen oder Skripten durchgeführt werden, die eine hohe Anzahl von Anfragen generieren und das Ziel überwältigen. **
-
Was ist eine All Risk Versicherung?
Was ist eine All Risk Versicherung? **
-
Wie kann man SYN-Flood-Angriffe abwehren?
Um SYN-Flood-Angriffe abzuwehren, können verschiedene Maßnahmen ergriffen werden. Eine Möglichkeit besteht darin, die Netzwerkinfrastruktur zu stärken, indem beispielsweise Firewalls und Intrusion Detection Systeme eingesetzt werden. Zudem können spezielle SYN-Cookies verwendet werden, um den Ressourcenverbrauch durch SYN-Anfragen zu reduzieren. Eine weitere Möglichkeit besteht darin, den Netzwerkverkehr zu überwachen und verdächtige Aktivitäten frühzeitig zu erkennen und zu blockieren. **
-
Wie können wir sicherstellen, dass die Aufarbeitung historischer Ereignisse zur Wahrheitsfindung und Versöhnung beiträgt?
Durch unabhhängige Forschung und Aufklärung der Fakten, Einbindung aller betroffenen Gruppen und Opfer sowie Schaffung von offenen Dialog- und Erinnerungsräumen für alle Beteiligten. Wichtig ist auch die Anerkennung von Verantwortung und Schuld sowie die Förderung von Empathie und Verständnis für die Perspektiven anderer. Letztendlich ist eine ehrliche und transparente Auseinandersetzung mit der Vergangenheit entscheidend für eine nachhaltige Versöhnung und ein friedliches Miteinander in der Zukunft. **
Ähnliche Suchbegriffe für Revised-flood-risk-assessment
-
Aufklärung im Baltikum, FachbücherAugust Wilhelm Hupel, Pastor in Nord-Livland und vielseitiger Schriftsteller, gilt als typischer Repräsentant der baltischen Aufklärung und zugleich als deren zentrale Persönlichkeit. Auf der Basis bislang ungenügend erforschter Archivbestände und schwer zugänglicher Publikationen wird in dieser Studie Leben und Werk Hupels umfassend gewürdigt und gleichzeitig das Ziel verfolgt, das Bild von der Aufklärung in den baltischen Provinzen zu vertiefen und in den grösseren Rahmen der europäischen Aufklärungsbewegung einzuordnen. Dargestellt werden Hupels vielseitige Tätigkeitsfelder als Topograph Livlands und Estlands, als Herausgeber einer wissenschaftlichen und publizistischen Zeitschrift, als Gründer einer der ältesten Lesegesellschaften des Baltikums, als Volksaufklärer und Pfleger der estnischen Sprache, als freisinniger Populärphilosoph, toleranter Geistlicher und zugleich konservativer Kritiker der Französischen Revolution.75,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aufklärung und Anti-Aufklärung im China der Gegenwart, Sachbücher von Xu JilinDas Buch "Aufklärung und Anti-Aufklärung im China der Gegenwart" von Xu Jilin bietet eine tiefgehende Analyse der chinesischen Perspektiven auf die Moderne und die damit verbundenen Herausforderungen. In den letzten fünf Jahrzehnten hat sich China zu einer globalen Macht entwickelt, ohne den Weg zu einer liberalen Demokratie einzuschlagen. Jilin untersucht, wie China mit zentralen Themen wie Freiheit, nationaler Identität, Gerechtigkeit, Vielfalt, Demokratie, Menschenrechten und Umweltschutz umgeht. Er beleuchtet die seit den 1980er Jahren geführten Debatten und zeigt auf, dass China sich in einem tiefgreifenden zivilisatorischen Transformationsprozess befindet, der sowohl eigene als auch fremde Werte integriert. Dieses Werk ist unverzichtbar für alle, die ein Verständnis für die gegenwärtige und zukünftige Entwicklung Chinas erlangen möchten.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bloomingville FloodDekorationsobjekt Bloomingville Flood ist aus braunem Steinzeug gefertigt und hat eine fließende, skulpturale Silhouette, geschwungene Rillen und ein stilisiertes Flammenmotiv. Die Glasur erzeugt dezente Oberflächenvariationen, wodurch jedes Stück im Farbton leicht unterschiedlich ist und das Design einen dynamischen Ausdruck erhält. Dekorationsobjekt aus braunem Steinzeug Fließende skulpturale Silhouette Geschwungene Rillen mit stilisiertem Flammenmotiv Dezente Glasurvariationen auf der Oberfläche Bloomingville Flood verleiht der Wohndekoration eine markante Textur und skulpturalen Charakter.49,81 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
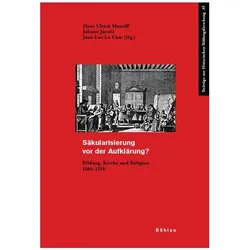
Säkularisierung vor der Aufklärung?, FachbücherIn welcher Weise lösten Humanismus, Reformation und katholische Reform Entwicklungen aus, die auf längere Sicht zur Lockerung bzw. Auflösung der Verbindung von Bildung und Religion im Zeitalter des Konfessionalismus führten? Kann für den Zeitraum von 1500–1750 schon von Säkularisierung gesprochen werden? Oder sind nicht andere Begriffe – wie Dechristianisierung und Rechristianisierung oder Sakralisierung – zutreffender? Untersucht werden einzelne Institutionen der höheren Bildung, elterliche Bildungsaspirationen, die Lehrerbildung sowie Beispiele territorialer Bildungspolitik in verschiedenen Teilen des Alten Reiches, der Schweiz und Frankreichs. Insgesamt entwerfen die Beiträge ein differenzierteres Bild von den Wandlungsprozessen der Bildung im Verhältnis zu Kirche und Religion vor der durch Aufklärung und Französische Revolution bestimmten Epochenzäsur im 18. Jahrhundert.59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hat der Anführer der Flood in Halo 3 mich verraten?
Nein, der Anführer der Flood in Halo 3, der Gravemind, hat dich nicht verraten. Die Flood ist eine parasitäre Spezies, die darauf abzielt, andere Lebensformen zu infizieren und zu kontrollieren. Der Gravemind hat keine persönlichen Motive oder Absichten, sondern handelt im Interesse der Flood, um ihre Ausbreitung und Macht zu fördern. **
-
Wie kann man sich mehr "No risk, no fun" aneignen?
Um sich mehr "No risk, no fun" anzueignen, ist es wichtig, aus der Komfortzone herauszutreten und neue Erfahrungen zu machen. Man sollte bereit sein, Risiken einzugehen und sich von Ängsten und Bedenken nicht einschränken zu lassen. Es kann hilfreich sein, kleine Schritte zu machen und sich langsam an größere Risiken heranzutasten, um das Selbstvertrauen zu stärken. **
-
Wie lautet das Thema der Erörterung "No risk, no fun"?
Das Thema der Erörterung "No risk, no fun" ist die Frage, ob man nur dann Spaß haben kann, wenn man Risiken eingeht. Es wird diskutiert, ob Risikobereitschaft notwendig ist, um neue Erfahrungen zu machen und das Leben zu genießen, oder ob Vorsicht und Sicherheit wichtiger sind, um negative Konsequenzen zu vermeiden. Es werden verschiedene Argumente für beide Seiten präsentiert und abgewogen. **
-
Sind ICMP-Flood-Angriffe und Smurf-Attacken der gleiche DDoS-Angriff?
Nein, ICMP-Flood-Angriffe und Smurf-Attacken sind nicht dasselbe, obwohl beide Arten von DDoS-Angriffen sind. Bei einem ICMP-Flood-Angriff wird das Internet Control Message Protocol (ICMP) verwendet, um eine große Anzahl von ICMP-Paketen an das Opfer zu senden und seine Ressourcen zu überlasten. Bei einer Smurf-Attacke wird hingegen das ICMP-Echo-Request-Paket an eine Broadcast-Adresse gesendet, wodurch eine große Anzahl von ICMP-Echo-Reply-Paketen an das Opfer zurückgesendet wird, was zu einer Überlastung der Ressourcen führt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.